7 soruda sahte diploma soruşturması: Yetkililer yanıtladı!
Hürriyet Gazetesi Genel Yayın Yönetmeni Ahmet Hakan'ın, sahte diploma soruşturmasıyla ilgili BTK yetkililerine sorduğu 7 soruya yanıt geldi.
 Doğan Özkan
Editor
Ankara Cumhuriyet Başsavcılığı, bazı kamu kurumlarındaki üst düzey yöneticilerin elektronik imzalarının kopyalanarak sahte e-imza üretildiği 65 sanık hakkında iddianame hazırladı.
Sanıkların, aralarında BTK Başkanı ve YÖK’te görevli yöneticilerin yanı sıra 14 üniversitenin öğrenci işleri birimlerinde görev yapan isimlerin e-imzalarını izinsiz çoğalttıkları belirlendi. Örgütün 35 üyesinin bulunduğunun belirtildiği iddianame sanıklar için 5 yıldan 50 yıla kadar hapis cezası talep edildi.
Sahte diploma ve sahte e-imzayla ilgili birçok iddia da gündem oldu. Hürriyet Gazetesi Genel Yayın Yönetmeni Ahmet Hakan ise iddiaları köşesine taşıyarak BTK yetkililerine 7 soru yöneltmişti. BTK’dan sorumlu Ulaştırma Bakan Yardımcısı Ömer Fatih Sayan’dan yanıt geldi.
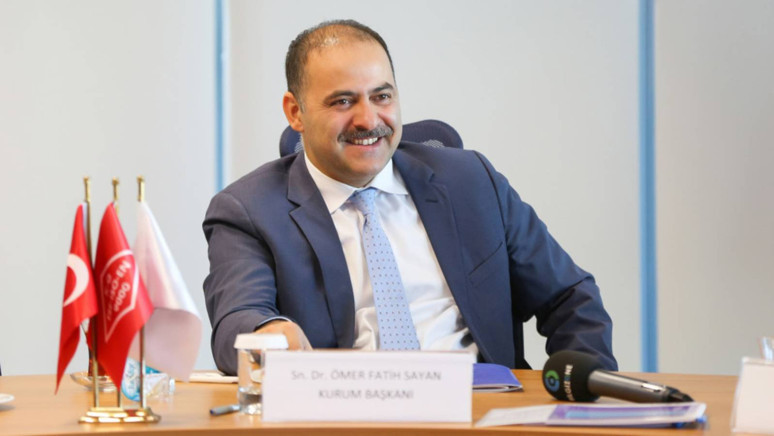
İşte o 7 soru ve işte Sayan’ın verdiği 7 yanıt:
SORU BİR: Olup bitenlerde BTK’nın hiç sorumluluğu yok mu?
- FATİH SAYAN: Açık konuşmak gerekirse burada BTK’nın teknik anlamda bir sorumluluğu yok. Çünkü BTK tarafından yetkilendirilen Elektronik Sertifika Hizmet Sağlayıcıları’nın (ESHS) sistemleri, güvenli elektronik imza üretim süreçleri ve altyapıları en yüksek güvenlik standartlarında çalışıyor. Ancak şunu da söylemem lazım: Olayların çıkış noktası teknik bir zaaf değil, kimlik doğrulama sürecinde kullanılan sahte belgeler. Yani bu iş, sistemin içine teknik bir şekilde sızmak değil, insan unsurunu kandırmak üzerine kurulmuş bir dolandırıcılık yöntemi. Biz BTK olarak işin şu kısmında varız: Düzenlemeleri yapar, gerekli önlemlerin alınmasını sağlar ve sonrasında bazı yetkileri güvenliğinden emin olduğumuz, teminatlarını tam olarak bizlere sunabilen firmalara izin veririz.
Şimdi kendinizi yetkilendirilmiş bir firma gibi düşünün. Karşınıza bir kişi geliyor ve e-imza almak istediğini söylüyor. Siz de “kimliğinizi alabilir miyim?” diyorsunuz. Kimliğe bakıyoruz, her şey normal. Kimlik her şeyi ile hatta hologramına kadar orijinal görünüyor. Ne yaparsınız? Hele kimlikteki fotoğraf, başvuruyu yapan kişinin fotoğrafı ise. Bu durumda gerekli kontrolleri yapıyor ve işleme izin veriyorlar. Süreç bu şekilde ilerliyor.
Ve şunun özellikle altını çizmek istiyorum: Bu olayları ortaya çıkaran da yine biziz. BTK ve USOM olarak hem dijital izleri topladık hem de bunları delil haline getirip adli mercilere sunduk. Bugün okuduğunuz iddianameye kaynak olan verilerin tamamı bizim tespitlerimiz.
SORU İKİ: BTK, “Bir güvenlik açığı yoktu” diyebiliyor mu?
- FATİH SAYAN: Evet, rahatlıkla diyebilirim. Teknik olarak sistemin kırılması, e-imzanın kopyalanması ya da taklit edilmesi mümkün değil. Aslında şu konuya da açıklık getirmek istiyorum: 5070 sayılı yasaya uygun üretilmiş güvenli elektronik imza, zaten kriptografik olarak çok güçlü ve teknik müdahaleyle kopyalanması imkânsız. O yüzden burada bir yazılım veya donanım zafiyeti söz konusu değil.
Buradaki olayda dolandırıcılar, sahte belgelerle kimlik doğrulama sürecini kandırmaya çalıştı. Yani sistemin dijital tarafı kırılmış değil. Sorun insan faktörünün devreye girdiği fiziksel doğrulama adımında yaşandı.
SORU ÜÇ: BTK’nın temel yaklaşımı, “Her şey dört dörtlüktü, buna rağmen bunlar oldu” şeklinde mi?
- FATİH SAYAN: Hayır, biz hiçbir zaman “Sistem mükemmeldi, yapılacak başka bir şey yoktu” demiyoruz. Dünyanın her yerinde kritik dijital sistemler öncelikle devreye alınır, o anki en güncel güvenlik önlemleri uygulanır, sonrasında sahadan gelen tecrübe ve saldırı girişimleriyle sistem sürekli güncellenir.
Mesela WhatsApp’ı düşünün: Her güncelleme, aslında daha önce tespit edilmiş bir açığın kapatılması veya güvenliğin güçlendirilmesi için. Bu tarz yüksek güvenlik gerektiren uygulamalar da aynı şekilde sürekli güncellenir. Bu bizim de yaptığımız bir şey. Biz zaten güçlü bir sistemle başladık ama bu olaydan sonra daha da üstüne koyduk. Yani burada temel bakış açımız şu: Güvenlik sürekli yaşayan bir süreçtir, bitmiş bir iş değildir.
SORU DÖRT: BTK Başkanı’nın sahte e-imzasının çıkarılmasına cüret edilmesi normal mi?
- FATİH SAYAN: Kesinlikle normal değil. Ancak bu olay bize şunu gösterdi: Dolandırıcılar, hedefleri kim olursa olsun, ellerine fırsat geçtiğinde her seviyeden kişiye saldırabilir. BTK Başkanına, “değerli bir hedef” olduğu için saldırı girişiminde bulunuluyor. Bugün büyük şirketlerin CEO’larının, devlet başkanlarının, banka müdürlerinin kimlik bilgileri üzerinden dolandırıcılık girişimleri yaşanabiliyor. Bizim farkımız, bunu çok kısa sürede tespit edip önlem almamız ve adli süreçleri başlatmamız oldu.
SORU BEŞ: Bir zafiyet var mıydı? Varsa nerelerde vardı?
- FATİH SAYAN: Zafiyet teknik altyapıda değil, yüz yüze kimlik doğrulama sürecinde ortaya çıktı. Orada kullanılan sahte belgeler gerçekmiş gibi kabul edilmiş. Aslında elektronik imza tek başına kullanılabilen bir araç değil. O aracın kullanılabilmesi için Öğrenci Bilgi Sistemi (ÖBS) gibi bir uygulamaya ihtiyaç var. Bu demek oluyor ki e-imza, bir uygulamanın güvenlik açığını tek başına kapatamaz.
Bu yüzden 10 Ekim 2024’ten itibaren tamamen elektronik kimlik doğrulama sistemine geçtik. Yani artık kimlik doğrulama, biyometrik veriler ve çipli kimlik kartları üzerinden, insan hatasına yer bırakmadan yapılıyor. Böylece bu yöntemle dolandırıcılık yapma ihtimali sıfıra yakın hale geldi.
SORU ALTI: Yeni sahtekârlık girişimleri söz konusu olabilir mi?
- FATİH SAYAN: Dolandırıcılık girişimleri her zaman olasılık dahilinde. Ancak BTK, yeni düzenlemeler ve elektronik kimlik doğrulama zorunluluğu ile risk seviyesini en aza indiriyor. Ayrıca SMS bilgilendirme ve anlık sorgulama gibi ek önlemlerle, olası girişimlerin erken aşamada fark edilmesi sağlandı. Sağlanmaya devam edecek.
Ancak ne olursa olsun, bu işte hiçbir zaman “Artık kimse bir şey yapamaz” diyemezsiniz. Dolandırıcılar sürekli yeni yöntemler dener, biz de sürekli önlem alırız. Burada önemli olan, her yeni girişimde çok hızlı tespit, anında müdahale ve etkili bir yargı süreciyle caydırıcılık sağlamaktır. Bu olayda da biz bunu yaptık.
SORU YEDİ: Bu olay ortaya çıktıktan sonra BTK, hangi somut adımları attı?
- FATİH SAYAN: İncelemelerin ve delillendirme çalışmalarının tamamlanmasının ardından 10.10.2024 itibarıyla tüm e-imza sağlayıcılarına gönderilen resmi yazıyla yüz yüze kimlik ibrazı ile başvuru alımı kesin olarak durduruldu.
BTK tarafından re’sen denetimler başlatıldı ve sahte kimliklerle üretilmiş e-imzalar iptal edildi. 14.01.2025 tarihli BTK Kurul Kararı ile, NES başvuru sahibine ait tüm mobil hatlara işlem bilgisini içeren SMS gönderilmesi zorunlu hale getirildi ve sertifikaların, SMS gönderiminden en az 6 saat sonra üretilebilmesi kuralı getirildi. Başvuru sahiplerinin adlarına düzenlenen NES’leri e-Devlet Kapısı üzerinden sorgulayabilecekleri bildirildi. Ayrıca BTK vatandaşları bilgilendirmek için konuyla ilgili web sitesinde de bir basın açıklaması yayımlandı.
 Ekrem İmamoğlu, The Economist'e yazdı: Yine Türkiye'yi şikayet etti!Gündem
 FETÖ kumpasında 31 ay tutuklu kalmıştı...YAŞ'ta sadece o orgeneral oldu!Gündem
 Ortalık karıştı... O suç örgütü lideri Özgür Özel'e makam aracı mı tahsis etti?Gündem
 O görüşmesi gündem olmuştu...Cemil Tugay, AK Parti'ye mi geçecek? Canlı yayında açıkladı!Gündem